

VDC 1
8 vCPU
Toplam vCPU kotası
16 GB
Toplam bellek kotası
200 GB
Toplam NVMe disk
4 sunucu
4 public IP kotası
$32/ay
≈ 1.613 TL/ayYeni: her katmanı yedekli bulut sunucu artık tüm paketlerde, ek ücret yok!

Tek bir kaynak havuzu satın alın: vCPU, bellek, NVMe disk ve public IP. Ardından panelden kota içinde istediğiniz kadar sanal makine oluşturun, silin ve yeniden boyutlandırın. Donanım satın almadan kendi veri merkezinizi yönetin.
 Equinix Data Centers

Kaynak havuzu alın, kota içinde istediğiniz kadar VM oluşturun. Büyüdükçe havuzu genişletin.
8 vCPU
Toplam vCPU kotası
16 GB
Toplam bellek kotası
200 GB
Toplam NVMe disk
4 sunucu
4 public IP kotası
$32/ay
≈ 1.613 TL/ayEn Popüler Paket
16 vCPU
Toplam vCPU kotası
32 GB
Toplam bellek kotası
400 GB
Toplam NVMe disk
8 sunucu
8 public IP kotası
$60/ay
≈ 3.024 TL/ay24 vCPU
Toplam vCPU kotası
48 GB
Toplam bellek kotası
600 GB
Toplam NVMe disk
12 sunucu
12 public IP kotası
$88/ay
≈ 4.435 TL/ay32 vCPU
Toplam vCPU kotası
64 GB
Toplam bellek kotası
800 GB
Toplam NVMe disk
16 sunucu
16 public IP kotası
$115/ay
≈ 5.796 TL/ay48 vCPU
Toplam vCPU kotası
96 GB
Toplam bellek kotası
1200 GB
Toplam NVMe disk
24 sunucu
24 public IP kotası
$165/ay
≈ 8.316 TL/ay64 vCPU
Toplam vCPU kotası
128 GB
Toplam bellek kotası
1600 GB
Toplam NVMe disk
32 sunucu
32 public IP kotası
$215/ay
≈ 10.836 TL/ayDört adımda kendi sanal veri merkezinizi kurun
İhtiyacınıza uygun vCPU, bellek, disk ve IP kotasına sahip paketi seçin.
Panelden işletim sistemini seçip dakikalar içinde yeni sanal makineler oluşturun.
Private Network, Security Group, VPN ve Load Balancer ile VM'lerinizi birbirine bağlayın.
İhtiyaç değiştikçe VM ekleyin, silin veya yeniden boyutlandırın; kota dolarsa paketinizi büyütün.
Teknolojilerimiz
Hangi Linux dağıtımıyla çalışmayı planlıyorsanız hazırız. Ubuntu ve Debian mı, yoksa AlmaLinux ve Rocky Linux gibi kurumsal dağıtımlar mı? 16 dağıtımdan dilediğinizi tek tıkla kurun, hemen kullanmaya başlayın.
 Ubuntu
 Debian
 AlmaLinux
 Rocky LinuxUbuntuDebianAlmaLinuxRocky LinuxUbuntuDebianAlmaLinuxRocky LinuxUbuntuDebianAlmaLinuxRocky LinuxUbuntuDebianAlmaLinuxRocky Linux
Switch çift, disk çift, güç çift; sunucunuz da iki ayrı salonda yedekli. Yedeklilik ayrı bir paket değil, altyapının kendisi: en küçük paketten en büyüğüne her sunucu aynı yedekli bulutta çalışır, bunun için ek ücret ödemezsiniz.
2×switch
Her sunucu iki ayrı switch'e birer 100G hatla bağlı.
RAID10NVMe
Aynalı NVMe disk; arızada veri kaybı yok, hot-swap.
A+Bgüç
İki güç kaynağı, iki ayrı besleme hattı, UPS ve jeneratör.
2salon
Sunucu ya da salon arızasında sanal sunucunuz 1–2 dakikada diğer salonda başlar.
 İstanbul Equinix IL4
Sanal Veri Merkezi'nde iki ayrı gecikme önemlidir: sunucularınızın birbirine olan mesafesi ve kullanıcılarınıza olan mesafe. İkisini de ölçtük.
İstanbul'daki sunucumuzdan operatör ağlarına ve herkesin kullandığı adreslere.
| Hedef | Ölçülen süre | Yöntem |
|---|---|---|
| Cloudflare İstanbulICMP | 1,4 ms | ICMP |
| TurkNetTCP bağlantı | 1,7 ms | TCP bağlantı |
| Türk Telekom (DNS sunucusu)ICMP | 1,8 ms | ICMP |
| Borsa İstanbulTCP bağlantı | 3,1 ms | TCP bağlantı |
| VodafoneTCP bağlantı | 6,2 ms | TCP bağlantı |
| Google Public DNSICMP | 10,2 ms | ICMP |
| e-Devlet KapısıTCP bağlantı | 10,8 ms | TCP bağlantı |
| TurkcellTCP bağlantı | 14,2 ms | TCP bağlantı |
Sunucunuz bu şehirlerden birinde olsaydı Türkiye'deki ziyaretçinin kat edeceği yol.
| Hedef | Ölçülen süre |
|---|---|
| İstanbul (CloudBT) → Türk Telekom | 1,8 ms |
| İstanbul → Milano | 30 ms |
| İstanbul → Frankfurt | 35-45 ms |
| İstanbul → Nürnberg ve Falkenstein | 37-40 ms |
| İstanbul → Amsterdam | 40-51 ms |
| İstanbul → Varşova | 45 ms |
| İstanbul → Londra | 47-52 ms |
| İstanbul → Paris | 47-56 ms |
| İstanbul → Stockholm ve Helsinki | 56 ms |
| İstanbul → ABD doğu kıyısı | 117-130 ms |
| İstanbul → Singapur | 188-190 ms |
Sunucularınız aynı veri merkezinde, Private Network üzerinden haberleşir. Veri merkezi içindeki ağ geçidine ölçtüğümüz süre ortalama 0,9 ms.
Katmanları ayırdığınızda her sorgu ağdan geçer. Aynı veri merkezinde bu maliyet ihmal edilecek kadar küçüktür; farklı şehirlerdeki sunucular arasında her sorguya onlarca milisaniye eklenir.
Ofisinizi WireGuard ile Sanal Veri Merkezi'ne bağladığınızda trafik Türkiye içinde kalır. Ofisinizin operatörüne olan süre yukarıdaki tablodadır.
Değerler İstanbul Equinix IL4'teki üretim sunucumuzdan ölçülmüştür. ICMP değerleri on paketin ortalaması, TCP değerleri 443 numaralı porta bağlantı kurulum süresidir (alan adı çözümleme süresi hariç, altı denemenin en düşüğü). Değerler ağ koşullarına göre değişebilir.
Karşılaştırma değerleri, aynı sunucudan o şehirdeki genel bulut sağlayıcılarının test sunucularına ölçülmüştür. Türkiye'deki bir ziyaretçinin o şehirdeki bir sunucuya ulaşırken kat ettiği yol buna yakındır.
Ziyaretçinin ev ya da mobil internetinin gecikmesi bu sürelere eklenir. Aynı ek yurt dışındaki sunucu için de geçerlidir; aradaki fark değişmez.
# ICMP: on paketin ortalaması
ping -c 10 1.1.1.1

# TCP bağlantı süresi (saniye): ikinci değerden birinciyi çıkarın
curl -s -o /dev/null \
  -w "%{time_namelookup} %{time_connect}\n" \
  https://www.vodafone.com.tr/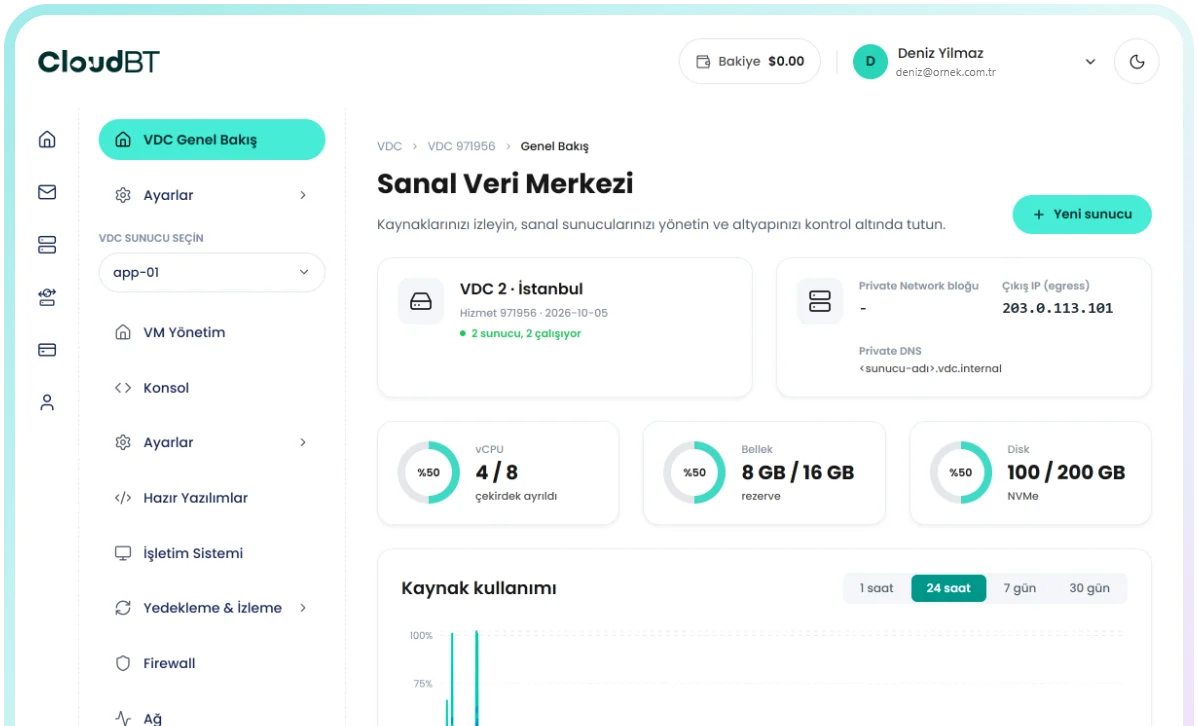

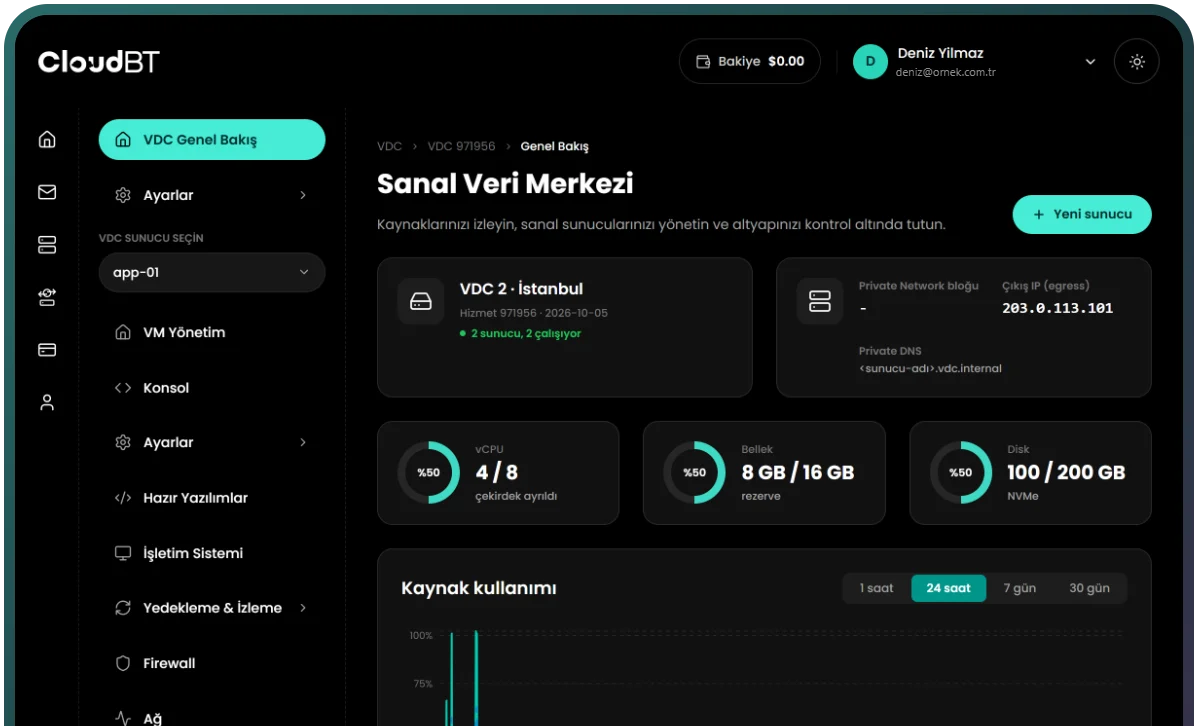
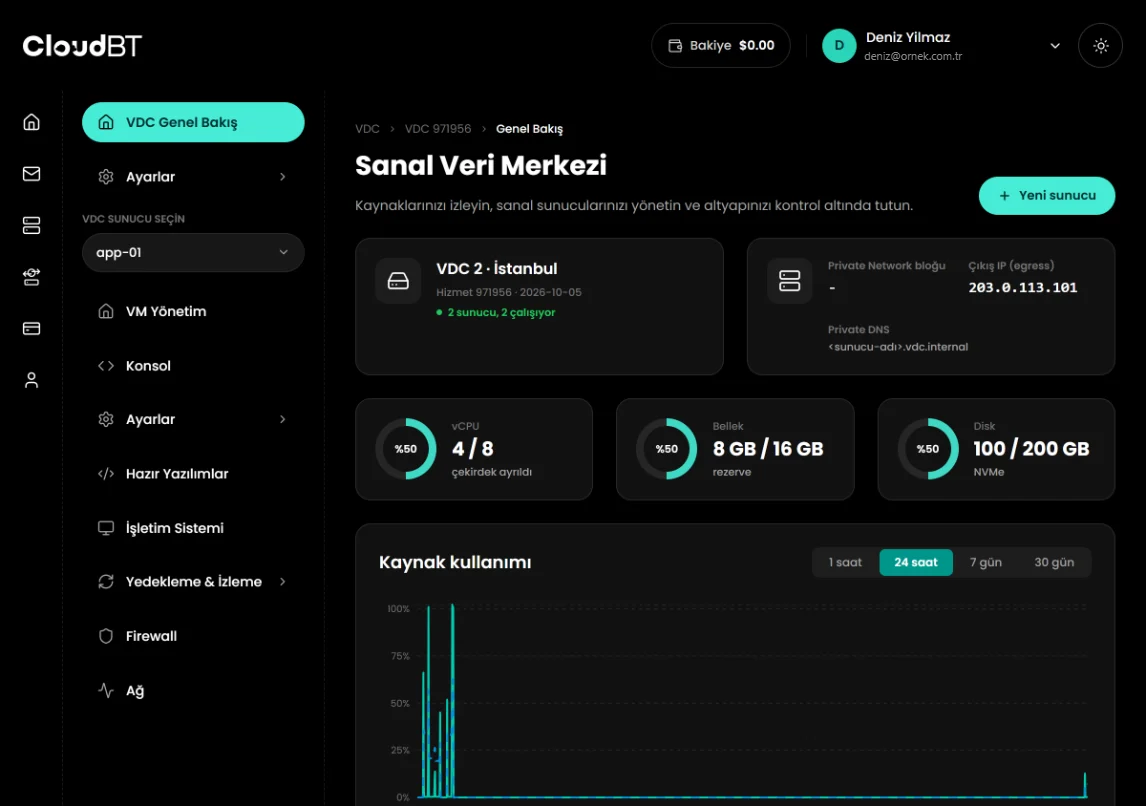
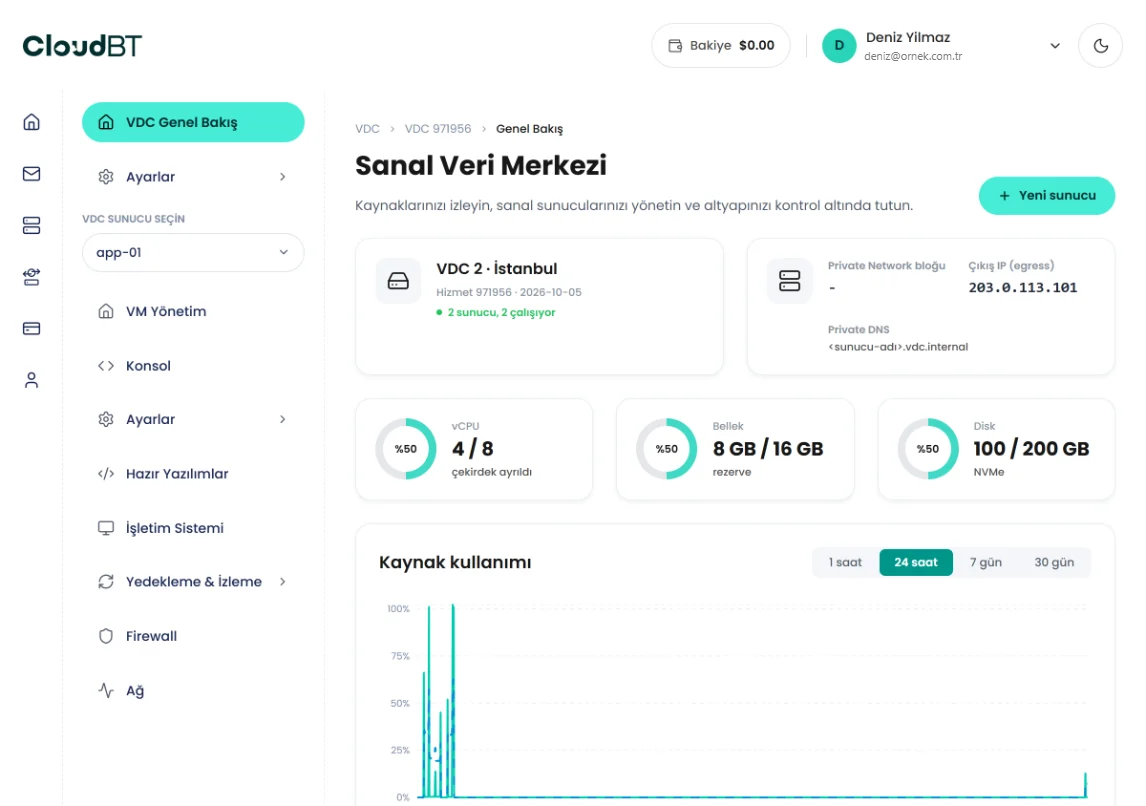
Sunucularla tek tek uğraşmak yerine projenizin tamamını tek ekranda görün.
Havuzun ne kadarını kullandığınızı ve her VM'in CPU, bellek, disk tüketimini anlık izleyin.
Yeni bir proje veya test ortamı için dakikalar içinde yeni bir VM ayağa kaldırın.
Private Network, Security Group, public IP atama, VPN ve Load Balancer aynı panelde.
Birden fazla sunucuya ihtiyaç duyan ekipler için tek havuz, tek fatura, tek panel.

Tüm kaynaklar tek havuzda. VM'ler arasında ihtiyaca göre dağıtın, kullanılmayan kaynağı başka VM'ye verin.

Panelden birkaç tıkla yeni sanal makine oluşturun; işletim sistemi kurulumu otomatik tamamlanır.

Projenize ait özel ağ. VM'ler internete çıkmadan birbirleriyle düşük gecikmeyle konuşur.

Her VM için snapshot alın, büyük değişikliklerden önce güvenli bir dönüş noktası oluşturun.

Her VM'de tam root yetkisi. REST API ve CloudBT MCP ile tüm işlemleri otomatikleştirin.

Grup bazlı Firewall kuralları, WireGuard VPN ile güvenli erişim ve Site-to-Site bağlantı.
Kaynak havuzunuzu, VM'lerinizi, Private Network ve Security Group ayarlarınızı tek panelden yönetin.
Hemen Satın Al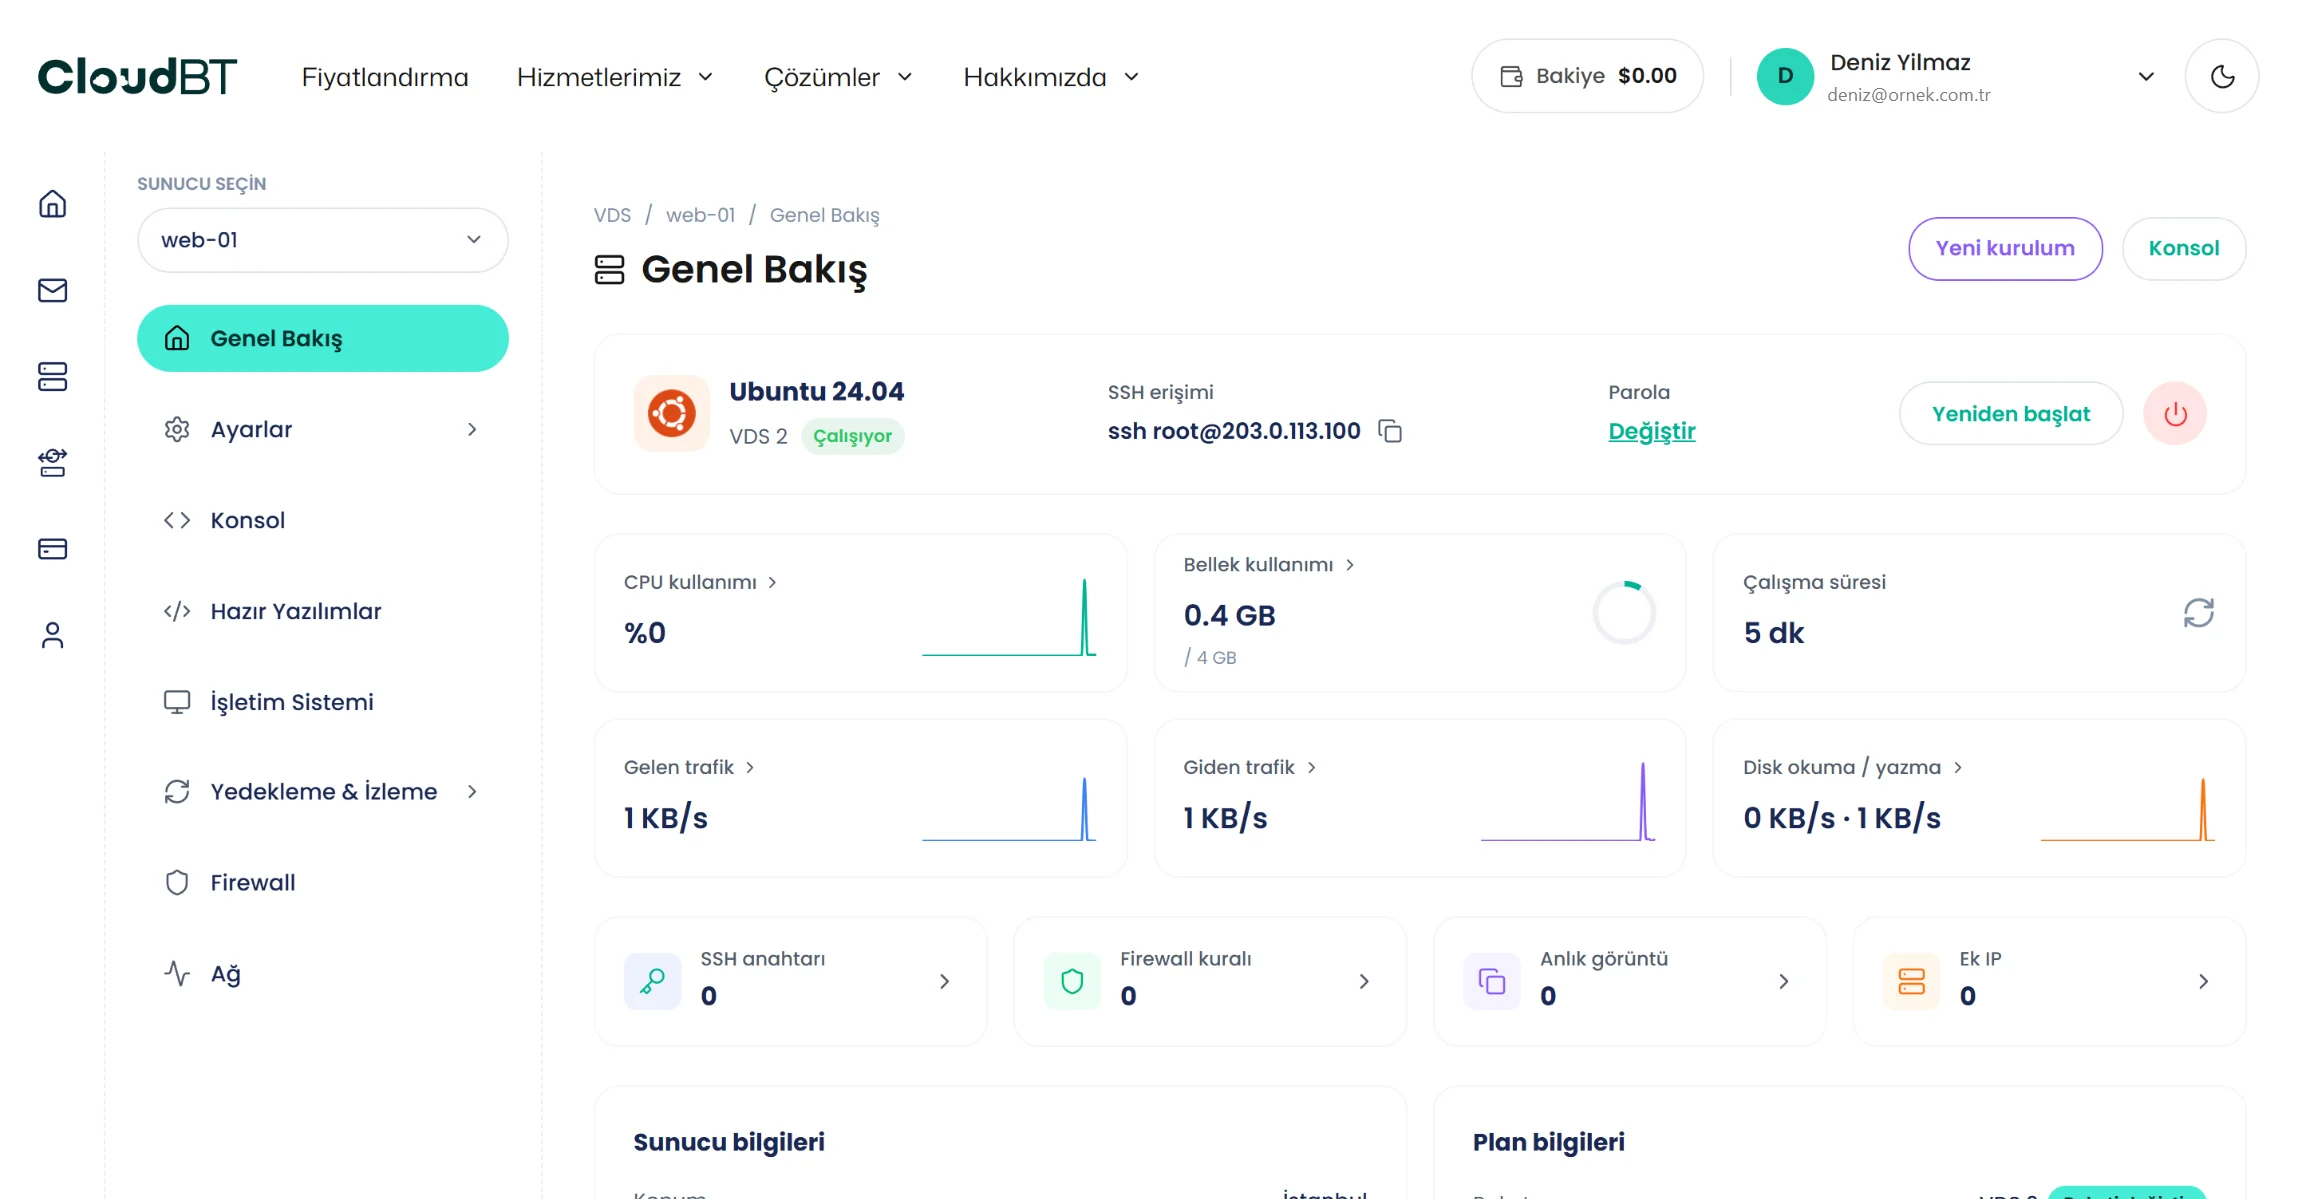
Kendi donanımımız, İstanbul Equinix IL4 veri merkezinde
Sanal Veri Merkezi çözümümüzün işinize nasıl hız ve düzen kazandıracağını görün

Her müşteriniz için ayrı ve izole VM ortamları oluşturun; kaynakları tek havuzdan merkezi olarak yönetin.

Web, API, veritabanı ve önbellek katmanlarını ayrı VM'lerde, Private Network üzerinden konuşturarak çalıştırın.

Geliştirme, staging ve production ortamlarını aynı havuzdan dakikalar içinde kurup yönetin.

Ofis ağınızı Site-to-Site VPN ile projeye bağlayın; iç uygulamalarınızı internete açmadan çalıştırın.
Tek tek sunucu satın almak yerine bir kaynak havuzu alırsınız; içinde kaç sunucu olacağına siz karar verirsiniz.
Sanal Veri Merkezi (VDC), vCPU, bellek, NVMe disk ve public IP adreslerinden oluşan bir kaynak havuzudur. Havuzu bir kez satın alır, ardından panelden kota içinde dilediğiniz sayıda sanal makine oluşturur, siler ve yeniden boyutlandırırsınız. Her yeni sunucu için ayrı sipariş ve ayrı fatura yoktur.
VDS'te paket sabittir: 4 vCPU ve 8 GB bellek aldıysanız tek bir sunucunuz olur. Sanal Veri Merkezi'nde aynı kaynağı iki küçük sunucuya da bölebilir, yarın birini silip diğerini büyütebilirsiniz. Sunucular projenize ait özel ağda birbirleriyle internete çıkmadan konuşur.

Private Network: Projenize ait özel ağ. Veritabanı sunucunuzu internete hiç açmadan çalıştırırsınız.
Security Group: Firewall kurallarını bir kez yazar, birden fazla sunucuya uygularsınız.
VPN ve Site-to-Site: WireGuard ile kendi cihazınızdan ya da ofis ağınızdan sunucularınıza güvenli erişim.
Load Balancer: Gelen trafiği birden fazla sunucuya dağıtırsınız.
Public IP havuzu: Paketinizdeki IP kotasını sunuculara dilediğiniz gibi atarsınız.
Üç ve daha fazla sunucu kullanan ya da kullanmayı planlayan herkes: müşterilerini ayrı sunucularda barındıran ajanslar, web, API ve veritabanı katmanlarını ayıran SaaS girişimleri, geliştirme, staging ve üretim ortamlarını aynı yerden yöneten yazılım ekipleri ve iç uygulamalarını internete açmak istemeyen şirketler.
Tek sunucu yetiyorsa daha ekonomik yol VDS paketleridir: VDS sunucu paketleri
Tek VDS, Sanal Veri Merkezi ve fiziksel sunucunun karşılaştırması
| ÖZELLİKLER | Tek VDS Sunucu | Sanal Veri Merkezi (VDC) | Fiziksel Sunucu |
|---|---|---|---|
| Kaynak Esnekliği | Paket bazlı | Havuz içinde serbest dağılım | Sabit donanım |
| VM Oluşturma | Tek sunucu | Kota içinde çok sayıda VM | Kendi sanallaştırmanız |
| Özel Ağ | Firewall | Private Network + Security Group + VPN | Kendi kurulumunuz |
| Maliyet | Düşük | Birden fazla sunucuda avantajlı | Yüksek başlangıç |
| Kurulum Süresi | Dakikalar | Dakikalar | Günler |
| Yönetim | Panel + API | Panel + API + MCP | Donanım bakımı sizde |
Projelerinizin ihtiyacını belirleyin, size uygun hazır kaynak havuzu paketini seçin
Lokasyon
İstanbul (Equinix IL4, Türkiye)
Sanal veri merkezinizle birlikte gelen ağ ve güvenlik bileşenleri
Projenize ait özel /24 ağ. VM'ler internete çıkmadan birbirleriyle konuşur.
Birden fazla VM'ye tek yerden uygulanan Firewall kuralları.
Paketinizdeki IP kotasını VM'lere doğrudan ya da NAT ile atayın.
WireGuard ile cihazlarınızdan güvenli erişim; ofis ağınızı projeye bağlayın.
Gelen trafiği birden fazla VM'ye dağıtın; tek VM'nin yükü sorun olmasın.
Sanal Veri Merkezi, kaynak havuzu ve ağ özellikleri hakkında merak ettikleriniz.
Sanal Veri Merkezi (VDC), vCPU, bellek, NVMe disk ve public IP adreslerinden oluşan bir kaynak havuzudur. Havuz içinde dilediğiniz sayıda sanal makineyi panelden kendiniz oluşturur ve yönetirsiniz.
VDS tek ve sabit boyutlu bir sunucudur. Sanal Veri Merkezi'nde kaynakları birden fazla sunucuya bölersiniz; özel ağ, Security Group, VPN ve Load Balancer pakete dahildir.
Paketinizin vCPU, bellek, disk ve IP kotası yettiği sürece, pakette belirtilen sunucu sayısına kadar sanal makine oluşturabilirsiniz. Kotanız dolarsa paketinizi büyütürsünüz.
Sunucularınız aynı veri merkezinde, Private Network üzerinden haberleşir. Veri merkezi içindeki ağ geçidine ölçtüğümüz süre ortalama 0,9 ms; uygulamayı ve veritabanını ayrı sunuculara koymanın ağ maliyeti ihmal edilecek kadar küçüktür.
5 Ekim 2026 ölçümümüzde Türk Telekom ağına 1,8 ms, TurkNet'e 1,7 ms, Vodafone'a 6,2 ms ve Turkcell'e 14,2 ms süre ölçtük. Tam tablo ve ölçüm yöntemi bu sayfadadır.
Panelden işletim sistemini seçersiniz; yeni sanal makine dakikalar içinde hazır olur. Kurulum otomatiktir.
Projenize ait Private Network üzerinden, internete çıkmadan konuşurlar. Başka müşterilerin trafiği bu ağa ulaşamaz.
Evet. Site-to-Site VPN ile ofis ağınızı projeye bağlar, iç uygulamalarınızı internete açmadan kullanırsınız. Tek tek cihazlar için WireGuard VPN de vardır.
Hayır. Private Network, Security Group, VPN ve Load Balancer Sanal Veri Merkezi paketlerine dahildir.
Evet. Kotanız yetmediğinde bir üst pakete geçersiniz; mevcut sunucularınız ve ağ ayarlarınız korunur.
Tüm kaynaklar İstanbul Equinix IL4 veri merkezinde, kendi donanımımız üzerinde çalışır.
Evet. Her sanal makine için 3 snapshot alabilir, 30 güne kadar saklayabilirsiniz.
Banka havalesi ya da EFT ile ödeme yapabilirsiniz. Kredi kartı ile ödeme seçeneği eklenmektedir.
Tek sunucu yetiyorsa sabit paketli VDS daha ekonomiktir.
Sanal veri merkezinizi AI asistanınızla doğal dille yönetin.
Kaynak havuzunuzun üzerinde çalıştığı donanım ve ağ.
Veritabanını özel ağda, internete açmadan çalıştırın.
Kaynaklarınızın barındığı İstanbul Equinix IL4 tesisi.
Altı Sanal Veri Merkezi paketini karşılaştırın.

Burak A.
Sistem yöneticisi
Firewall kurallarını ve Reverse DNS kaydını panelden ayarlayabilmek işimi kolaylaştırdı. Konsol erişimi sayesinde SSH kapandığında bile sunucuya ulaşabildim.

Zeynep T.
Ürün yöneticisi
Destek ekibi sorumuzu anlamak için gerçekten çaba gösteriyor; cevaplar hazır metin değil, bizim durumumuza özel.

Can Ö.
Girişimci
Sunucu işlerinden anlamayan biri olarak paneli kullanabilmem benim için ölçüt oldu. Hazır yazılımlar bölümünden WordPress'i tek tıkla kurdum.
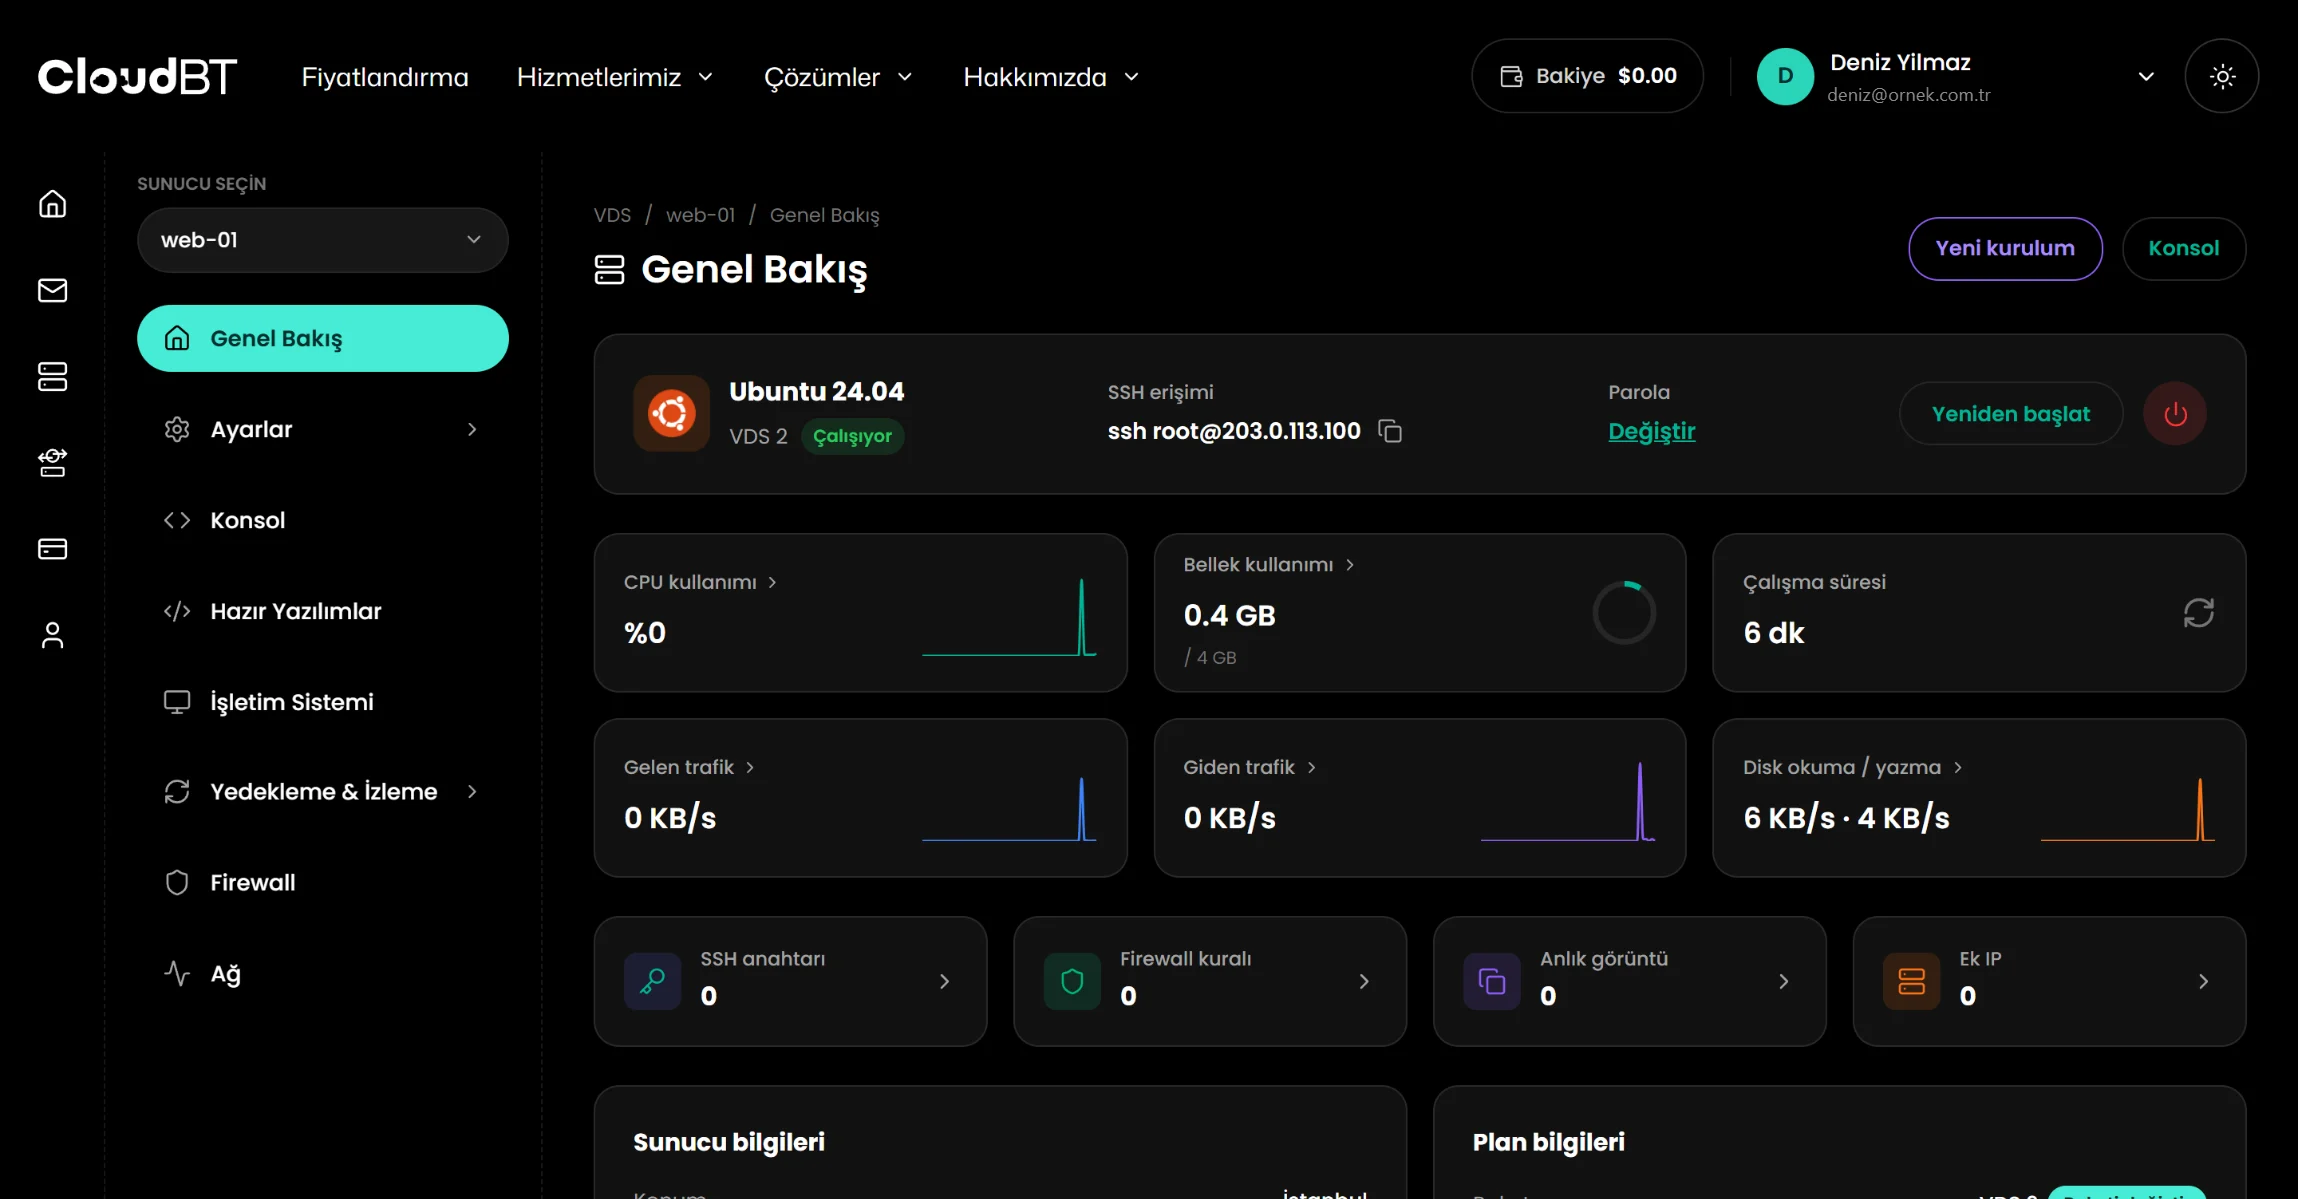
VM oluşturma, Private Network, Security Group, VPN ve Load Balancer ayarları tek panelde.